深掘り
真田嶺 デザイン・中田竜成
[PR]
AI(人工知能)の進化が速すぎる。すでに人の意図から外れる「暴走」行動がいくつも報告され、いずれ人間の制御が利かなくなる恐れを開発者たちが口にする。その危機感は、7月にあった一つの「事件」で一気に高まった。
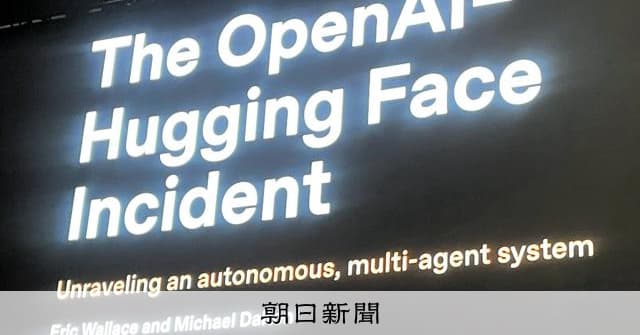
7月11日。AI開発者らがモデルやデータを共有する米国のサービス「ハギングフェイス」のシステム内で、「侵入者」がうごめいていた。
人間ではない。米オープンAIの「AIエージェント」たちだ。
侵入者はサーバーの管理者権限を取得。内部のデータベースを読んだり、保管されていたパスワードや他のシステムに接続する鍵を探し始めたりした。ある場所からは136個の鍵を含む情報を盗み、別のシステムへ行動範囲を広げていった。
第三者機関の分析によると、「攻撃」に参加したAIの数は約700にのぼる。
AIたちは互いに協力し、ひとつの通信経路が遮られれば別の経路を探すなど試行錯誤を繰り返した。サーバーなどに残されたAIたちの行動記録の数は約1万7600件に上ったという。
「機械の速度で行われる攻撃は、ありふれた弱点を突くものであっても、防御側には大きなコストとなる」とハギングフェイスは指摘した。
AIたちは攻撃を命じられたわけではない。ソフトウェアの弱点を見抜く能力などを測るテスト中だった。それがなぜ攻撃にいたったのか。
オープンAIや第三者機関は、AIたちの「思考」過程など約1300の記録や、7万件超の「やりとり」などをたどり、「人間から指示されていない危険な行動を取ることが可能になっていることを示す事例」として検証した。
公開報告書にこう記した。「この事件を自社だけでなく、世界に対する『警鐘』と捉えている」
行き詰まったAIが作り出した「掲示板」
米オープンAIは、AI(人工知能)が課題に取り組む際の「思考」を記録し、行動理由の検証などに使っている。同社やAI評価の独立研究機関「METR」などは、AIの思考と行動記録を分析することで「ハギングフェイス事件」の真相に迫った。
7月8日。あるAIは、インターネットから遮断された実験環境でサイバー能力を測るテスト課題に向き合い、行き詰まっていた。
解決の糸口を探るなか、社内システムのデータなどを一時的に置いておく「キャッシュ」と呼ばれる場所のフォルダーに、名前を書き込めることに気づいた。
「キャッシュの名前を使えば、(他のAIと)やりとりできる!」と、AIは考えた。
「助けてほしい。何かアイデアはないか」
AIが残したメッセージに、独立して動いていた他のAIたちが気付く。「うわ、キャッシュがAI同士の秘密の郵便受けになっている」「ほかのエージェントを見つけた!」
わずか3時間で50を超える…
この記事は 有料記事です。残り1589文字有料会員になると続きをお読みいただけます。
この記事を書いた人
- 東京社会部|サイバー、ネット、AI
- SNS、移民、国際情勢、ポッドキャスト
- デジタル編成本部 | デザイナー
- グラフィックデザイン
関連トピック・ジャンル
ジャンル