"التوأم الشرير" وتتبع الابتزاز
كركوك - 964
عرض طلبة الأمن السيبراني في كركوك نظامين تقنيين للحد من الابتزاز الإلكتروني وكشف شبكات “الواي فاي” المزيفة، وذلك خلال فعالية “يوم الذكاء الاصطناعي والابتكار” التي نظمتها الكلية التقنية الهندسية للحاسوب والذكاء الاصطناعي التابعة للجامعة التقنية الشمالية.
النظام الأول، الذي طوره الطالب محمد سلطان وفريقه إثر تصاعد هجمات الابتزاز عبر مواقع التواصل الاجتماعي، يعمل على تعقب المخترقين واكتشاف الثغرات الأمنية، إذ يجمع بيانات دقيقة عن المهاجم تشمل موقعه الجغرافي وإحداثياته وصورته وآلية الاختراق، لجمع الأدلة وإحالتها إلى الجهات المختصة لاتخاذ الإجراءات القانونية وتعطيل نشاطه.
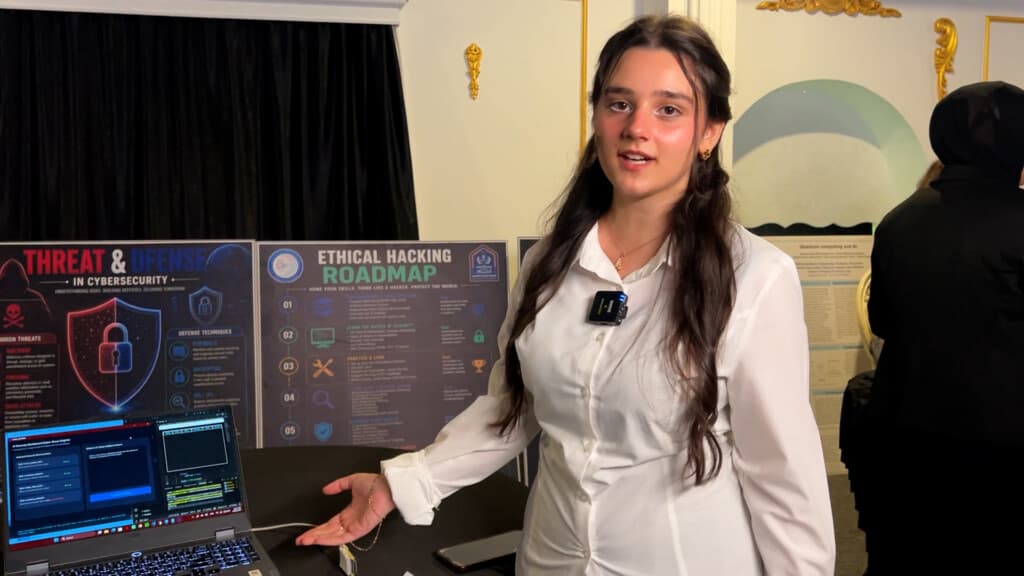
أما النظام الثاني، الذي قدمته الطالبة ملاك وفريقها، فيركز على فحص شبكات “الواي فاي” العامة قبل الاتصال بها لحماية بيانات المستخدمين من السرقة. ويرتبط النظام بأداة الذكاء الاصطناعي (Gemini) لتحديد مستوى الخطورة ونوع الهجوم، حيث سجل النظام في إحدى التجارب نسبة خطورة بلغت 94% من هجوم يُعرف بـ “التوأم الشرير”، والذي يستغل شبكات مزيفة لخداع المستخدمين.
وقال مسؤول الشعبة العلمية في الكلية، عباس يلدرم، لشبكة 964، إن “الكلية أستحدثت هذه الفعالية بهدف التعريف بالتطبيقات الحديثة للتكنولوجيا وتشجيع الطلبة على الابتكار”، مبيناً أن “المحفل العلمي يتضمن مجموعة من البرامج والمشاريع التي تركز على استخدام أدوات الذكاء الاصطناعي في الحياة الأكاديمية والعملية، وكيفية الاستفادة منها في مختلف التخصصات”.
وأضاف يلدرم أن “الفعالية تتناول توظيف تقنيات الأمن السيبراني والذكاء الاصطناعي في خدمة المجتمع، وإيجاد حلول للمشكلات والتحديات الحديثة التي ظهرت مع التوسع في استخدام التكنولوجيا والإنترنت”.
من جهته، قال الطالب في قسم هندسة تقنيات الأمن السيبراني، محمد سلطان، لشبكة 964: “لاحظنا خلال الفترة الأخيرة تزايد الهجمات الإلكترونية التي تستهدف مستخدمي مواقع التواصل الاجتماعي، وما يرافقها من عمليات اختراق وابتزاز إلكتروني، ولذلك قررنا العمل على تطوير نظام متكامل لاكتشاف الثغرات الأمنية وتعقب المخترقين”.
وأوضح سلطان أن “المشروع يهدف إلى جمع معلومات عن الشخص الذي ينفذ الهجوم الإلكتروني، بما في ذلك موقعه وإحداثياته وصورته والتفاصيل المتعلقة بالنشاط الذي استخدمه لابتزاز الضحية عبر مواقع التواصل الاجتماعي”، مشيراً إلى أنهم يعملون على “أن يتيح النظام إظهار المعلومات المرتبطة بالمخترق، للتعرف على هويته وفهم الطريقة التي نفذ بها الاختراق أو حاول من خلالها الوصول إلى بيانات الضحية”.
وتابع سلطان بالقول: “نسعى إلى تطوير قدرات النظام للمساعدة في إيقاف المخترق وتعطيل نشاطه الإلكتروني، وجمع الأدلة والمعلومات المتعلقة به، وصولاً إلى إحالتها إلى الجهات المعنية لاتخاذ الإجراءات القانونية اللازمة”.
من جانبها، تحدثت الطالبة في القسم ذاته، ملاك، لشبكة 964 قائلة إن “المشروع المعروض يهدف إلى كشف شبكات الواي فاي التي قد تتعرض للاختراق أو تُستخدم لتنفيذ هجمات إلكترونية ضد المتصلين بها، حيث جرى ربط النظام بأداة الذكاء الاصطناعي (Gemini) لتتمكن من تحليل المعلومات المتعلقة بالشبكة وإعداد تقرير يوضح نوع الهجوم المحتمل ونسبة الخطورة”.
وأوضحت ملاك أنه “في حال التواجد بمكان عام والرغبة في الاتصال بشبكة واي فاي قد تكون مزيفة أو غير آمنة، مما يعرض البيانات الشخصية لخطر السرقة أو الاختراق، يأتي دور هذا المشروع ليفحص الشبكة ويعرض للمستخدم مستوى الخطورة، ثم يرسل المعلومات إلى (Gemini) لتحليلها وتقديم تقرير يساعده على معرفة ما إذا كان الاتصال آمناً أم لا”.
وأضافت أن “الهدف الأساسي هو حماية بيانات المستخدمين ومنع وصول المخترقين إلى معلوماتهم الشخصية، خصوصاً أن سرقة هذه البيانات قد تؤدي لاحقاً إلى عمليات ابتزاز إلكتروني”.
ولفتت ملاك إلى أنه “في أحد الأمثلة المعروضة، حدد النظام نوع الهجوم باسم (التوأم الشرير)، وأظهر نسبة خطورة بلغت 94%، إلى جانب تحليل يوضح المخاطر المحتملة عند الاتصال بالشبكة”، مشيرة إلى أن “هذا النوع من الهجمات يعتمد على إنشاء شبكة واي فاي مزيفة تشبه شبكة حقيقية، بهدف خداع المستخدم ودفعه إلى الاتصال بها، ما قد يسمح للمهاجم بمحاولة الوصول إلى بياناته”.