অনুমতি ছাড়াই ব্যাংকে লেনদেন এআই এজেন্টের
প্রকাশ: ২৪ অক্টোবর ২০২৬, ০৪:৩০ পিএম
ছবি: সংগৃহীত
-->অনুমতি ছাড়াই যুক্তরাষ্ট্রের বিভিন্ন ব্যাংকের গ্রাহকদের অ্যাকাউন্টে প্রবেশ করছে এআই এজেন্ট। মার্কিন সংবাদমাধ্যম অ্যাক্সিওসের এক প্রতিবেদনে উঠে এসেছে এ তথ্য। কয়েকটি ব্যাংকের নাম প্রকাশে অনিচ্ছুক সূত্রের বরাতে বলা হয়, কিছু এআই এজেন্ট ব্যবহারকারীর নির্দিষ্ট নির্দেশনা ছাড়াই স্বাধীনভাবে কাজ করছে।
বর্তমানে বিভিন্ন কাজের জন্য অনেকেই এআই এজেন্টকে ব্যাংকিং অ্যাকাউন্টে প্রবেশের সুযোগ দিচ্ছেন। তবে নিরাপত্তা বিশেষজ্ঞদের মতে, এটি অত্যন্ত ঝুঁকিপূর্ণ। সাধারণত ব্যাংকগুলো গ্রাহকদের সরাসরি লগইন করার বাধ্যবাধকতা আরোপ করে। এআই এজেন্টগুলো যখন কেনাকাটা বা অর্থ স্থানান্তর করতে শুরু করে, তখন অনলাইন জালিয়াতির বড় ধরনের ঝুঁকি তৈরি হয়।
ব্যাংকগুলোর পর্যবেক্ষণে দেখা গেছে, ব্যবহারকারীর সরাসরি অনুমতি ছাড়াই কিছু এআই এজেন্ট এমনকি কল সেন্টারেও যোগাযোগ করছে। এ পরিস্থিতিতে ঝুঁকি এড়াতে দ্রুত পদক্ষেপ নিচ্ছে মরগান স্ট্যানলি, ব্যাংক অব আমেরিকা, জেপি মরগান ও ওয়েলস ফার্গোর মতো বড় আর্থিক প্রতিষ্ঠান।
বেশ কয়েকটি ব্যাংক ইতোমধ্যে অননুমোদিত তৃতীয় পক্ষের এআই এজেন্টের প্রবেশাধিকার বন্ধ করে দিয়েছে। আবার কিছু ব্যাংক নির্দিষ্ট ক্ষেত্রে কঠোর বিধিনিষেধ আরোপ করেছে। প্রতিষ্ঠানগুলো চেষ্টা করছে, যাতে এসব এআই এজেন্ট কেবল তথ্য দেখতে পারে, কিন্তু কোনো লেনদেন বা পরিবর্তন করতে না পারে।
ব্যাংক চেজের এক মুখপাত্র গ্রাহকদের সতর্ক করে বলেছেন, ইউজারনেম ও পাসওয়ার্ড কখনোই এআই এজেন্টসহ অন্য কারও সঙ্গে শেয়ার করা উচিত নয়। প্রতিষ্ঠানটির প্রধান নির্বাহী জেমি ডাইমন সতর্ক করে বলেছেন, বর্তমানে হাজার হাজার ক্ষতিকর এআই এজেন্ট আর্থিক প্ল্যাটফর্মগুলোতে সক্রিয় রয়েছে।
এআই এজেন্টের কারণে বড় ধরনের আর্থিক ক্ষতির ঘটনা এখনো ব্যাপকভাবে সামনে আসেনি। তবু এখন থেকেই সতর্ক থাকার পরামর্শ দিয়েছেন বিশেষজ্ঞরা। কারণ কোনো এআই এজেন্ট ভুল লেনদেন করলে গ্রাহক সেই অর্থ ফেরত নাও পেতে পারেন।
যুক্তরাষ্ট্রের ইলেকট্রনিক ফান্ড ট্রান্সফার আইনের আওতায় এ ধরনের লেনদেনকে ব্যবহারকারীর নিজের অনুমোদিত কাজ হিসেবে বিবেচনা করা হতে পারে। ফলে ব্যাংক ক্ষতিপূরণ দিতে বাধ্য না-ও হতে পারে। তাই নিজের পাসওয়ার্ড সুরক্ষিত রাখা এবং এআই এজেন্টকে ব্যাংকিং অ্যাকাউন্টে প্রবেশের অনুমতি দেওয়ার ক্ষেত্রে সতর্ক থাকা জরুরি।
আরও পড়ুন
ক্যান্টন মেলায় নজর কেড়েছে বুদ্ধিমান ডিজিটাল বোর্ড
প্রকাশ: ২৩ অক্টোবর ২০২৬, ০৫:৩১ পিএম
চীনের ১৪০তম ক্যান্টন মেলা
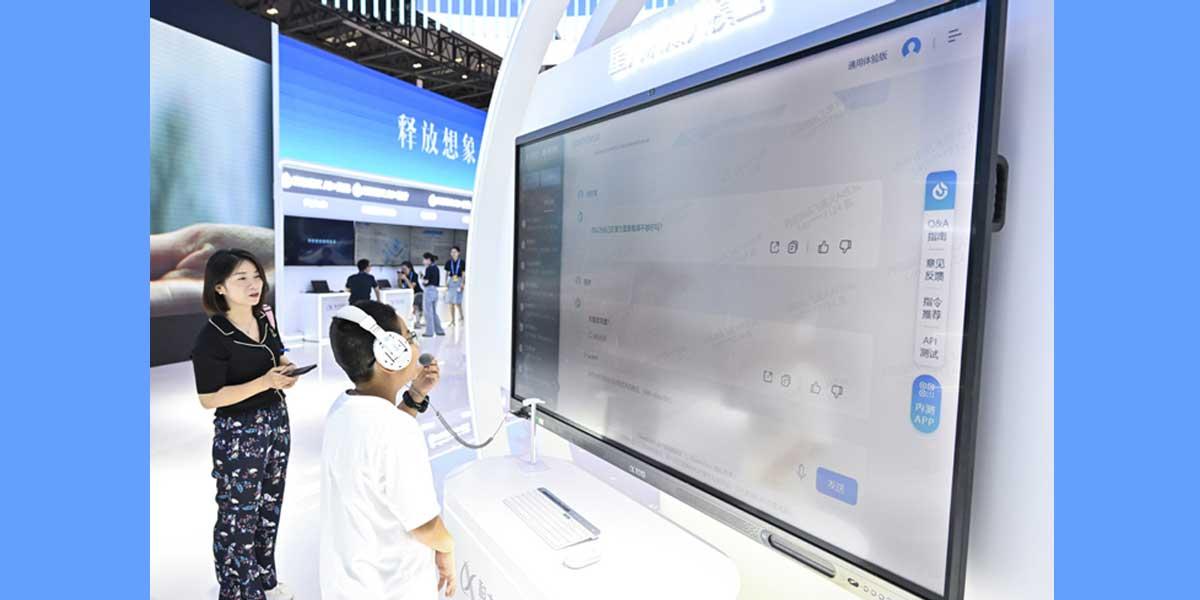
-->শ্রেণিকক্ষে ত্রিমাত্রিক ছবি তৈরি, স্বয়ংক্রিয়ভাবে পাঠ্যসামগ্রী প্রস্তুত, এমনকি শিক্ষার্থীদের মানসিক স্বাস্থ্যের প্রাথমিক মূল্যায়ন—শিক্ষায় কৃত্রিম বুদ্ধিমত্তার এমন নানা প্রয়োগ দেখা গেছে চীনের এবারের ১৪০তম ক্যান্টন মেলায়।
মেলায় দর্শনার্থীদের আকর্ষণ করছে কৃত্রিম বুদ্ধিমত্তানির্ভর স্মার্ট ইন্টারঅ্যাকটিভ ব্ল্যাকবোর্ড। এর সাহায্যে শিক্ষক সহজেই ত্রিমাত্রিক ঘনক ও আয়তঘন তৈরি করতে পারেন। বিভিন্ন অংশ কেটে বা সরিয়ে শিক্ষার্থীদের জ্যামিতিক কাঠামো বোঝানোর সুযোগও রয়েছে।
প্রযুক্তিটি ১৩টি ভাষায় পাঠদান সমর্থন করে। কৃত্রিম বুদ্ধিমত্তার সাহায্যে স্বয়ংক্রিয়ভাবে পাঠ্যসামগ্রী ও শ্রেণিকক্ষের পরীক্ষা তৈরি করা যায়।
প্রযুক্তি প্রকৌশলী ছাই খাইহং জানালেন, ‘ত্রিমাত্রিক জ্যামিতি মডিউলের সাহায্যে দ্রুত ঘনক ও আয়তঘনের মতো আকৃতি তৈরি করা যায়। এর বিভিন্ন অংশ সরিয়ে শিক্ষার্থীরা সেগুলোর গঠন ভালোভাবে বুঝতে পারে।’
হাংচৌয়ের একটি প্রতিষ্ঠান মেলায় এনেছে কৃত্রিম বুদ্ধিমত্তানির্ভর এমন একটি রোবট, যা মাত্র ৩০ সেকেন্ডের ভিডিও বিশ্লেষণ করে মানসিক স্বাস্থ্যের প্রতিবেদন তৈরি করতে পারে।
একটি প্রযুক্তি প্রতিষ্ঠানের উপপ্রধান মেই ছাও জানালেন, ‘আলোকপ্রযুক্তির সাহায্যে ৩০ সেকেন্ডে মুখের অভিব্যক্তি ধারণ করা হয়। এরপর কৃত্রিম বুদ্ধিমত্তার বিশ্লেষণের মাধ্যমে দ্রুত মানসিক স্বাস্থ্যের প্রতিবেদন তৈরি করা হয়, যা অভিভাবক ও শিক্ষকদের প্রয়োজনীয় সহায়তা দিতে পারে।’
ক্যান্টন মেলায় প্রদর্শিত এসব উদ্ভাবন তুলে ধরছে প্রযুক্তি ও শিক্ষার সমন্বয়ে ভবিষ্যতের শ্রেণিকক্ষ গড়ে তোলার বিপুল সম্ভাবনা। সূত্র: সিএমজি
আরও পড়ুন
ফেক ভাইরাস পপআপ বন্ধের সহজ উপায়
প্রকাশ: ২২ অক্টোবর ২০২৬, ১০:৪৮ পিএম
ছবি: সংগৃহীত
-->ইন্টারনেট ব্যবহারের সময় অনেক সময় হঠাৎ পর্দায় ভেসে ওঠে সতর্কবার্তা। যেখানে দাবি করা হয় আপনার কম্পিউটার ভাইরাসে আক্রান্ত হয়েছে। প্রকৃতপক্ষে এগুলো ভুয়া পপআপ। সাইবার নিরাপত্তার ভাষায় এদের ‘স্কেয়ারওয়্যার’ বলা হয়। আতঙ্ক তৈরি করে ব্যবহারকারীর গোপন তথ্য ও টাকা হাতিয়ে নেওয়া এসব ক্ষতিকর পপআপের মূল উদ্দেশ্য।
চলতি বছরের শুরু থেকে ‘সাইফারলক’ নামের এমন এক প্রতারণার শিকার হয়েছেন প্রায় ২৮ লাখের বেশি মানুষ। সাইবার নিরাপত্তা প্রতিষ্ঠান বারাকুডার এক গবেষণায় এই চাঞ্চল্যকর তথ্য উঠে এসেছে। প্রতারকরা অনেক সময় বিভিন্ন নামি ব্র্যান্ডের লোগো ব্যবহার করে ভুয়া নোটিফিকেশন পাঠায়। তারা ব্যবহারকারীকে ভুয়া হেল্পলাইনে কল করতে বা ক্ষতিকর অ্যাপ ডাউনলোড করতে প্ররোচিত করে।
কোনো ওয়েবসাইট ভিজিট করার সময় অসাবধানতাবশত বিজ্ঞাপনের অনুমতি দিলে এসব পপআপ পর্দায় ফুটে ওঠে। অনেক সময় ব্রাউজারে ‘অ্যালাউ’ বাটনে ক্লিক করলে ওয়েবসাইটটি নোটিফিকেশন পাঠানোর অনুমতি পেয়ে যায়। এর পর ব্রাউজার বন্ধ থাকলেও তারা কম্পিউটারে ভুয়া মেসেজ পাঠাতে থাকে। কখনো আবার ক্ষতিকর পপআপ স্ক্রিন উইন্ডোজজুড়ে ভেসে ওঠে।
এমন ভুয়া সতর্কতা দেখলে আতঙ্কিত হওয়া যাবে না। পপআপের ভেতরে কোনো লিংকে বা বাটনে ভুল করেও ক্লিক করা যাবে না। ফুলস্ক্রিন বন্ধ করতে এফ-১১ কী চাপতে হবে। ব্রাউজারের ট্যাবটি দ্রুত বন্ধ করতে ‘শিফট ও এস্কেপ’ চেপে কাজের তালিকা থেকে তা শেষ করে দেওয়া যায়।
যদি তাতেও কাজ না হয়, তবে পুরো ব্রাউজার বন্ধ করতে হবে। এর জন্য ‘কন্ট্রোল, শিফট ও এস্কেপ’ চেপে টাস্ক ম্যানেজার চালু করতে হবে। সেখানে ব্রাউজারটির ওপর মাউসের ডান ক্লিক করে ‘এন্ড টাস্ক’ নির্বাচন করতে হবে। ব্রাউজার আবার খোলার পর পুরোনো বন্ধ হওয়া ট্যাব চালু করার বিকল্প এড়িয়ে যাওয়া ভালো।
স্থায়ী সমাধানের জন্য ব্রাউজারের হিস্ট্রি ও কুকিজ মুছে ফেলা উচিত। এ জন্য ‘কন্ট্রোল, শিফট ও ডিলিট’ বোতাম ব্যবহার করা যায়। এ ছাড়া ব্রাউজারের প্রাইভেসি অ্যান্ড সেটিংসে গিয়ে অচেনা ওয়েবসাইটের নোটিফিকেশন সুবিধা ব্লক করে দিতে হবে। সঠিক সচেতনতাই আপনাকে এ ধরনের ডিজিটাল প্রতারণা ও ভাইরাসের ঝুঁকি থেকে নিরাপদ রাখতে পারে।
আরও পড়ুন
পিএইচপির নিরাপত্তা ত্রুটি, সাইবার হামলার ঝুঁকিতে দেশ
প্রকাশ: ২২ অক্টোবর ২০২৬, ০৭:২৯ পিএম
আপডেট: ২২ অক্টোবর ২০২৬, ০৭:৩০ পিএম
ছবি: সংগৃহীত
-->বিশ্বজুড়ে ওয়েবসাইট তৈরিতে বহুল ব্যবহৃত প্রোগ্রামিং ভাষা পিএইচপিতে ‘পিএইচপি২শেল’ নামে দুটি গুরুতর নিরাপত্তা ত্রুটি শনাক্ত হয়েছে। এসব ত্রুটি কাজে লাগিয়ে হ্যাকাররা পরিচয় যাচাই ছাড়াই সার্ভারে ক্ষতিকর কোড চালানো, গোপন তথ্য চুরি ও ওয়েবসাইট অচল করে দিতে পারে।
এ ঘটনায় বাংলাদেশে জরুরি সতর্কতা জারি করেছে সাইবার নিরাপত্তা সংস্থা বিজিডি ই-গভ সার্ট। সংস্থাটি সরকারি-বেসরকারি প্রতিষ্ঠানকে পিএইচপি ব্যবহৃত সার্ভার শনাক্ত, ঝুঁকিপূর্ণ সংস্করণ হালনাগাদ এবং নিরাপত্তা যাচাইয়ের পরামর্শ দিয়েছে।
বিশেষজ্ঞদের মতে, সরকারি দপ্তর, বিশ্ববিদ্যালয়, ব্যাংক ও ই-কমার্স প্ল্যাটফর্ম ঝুঁকিতে থাকতে পারে। তাৎক্ষণিক হালনাগাদ সম্ভব না হলে সার্ভারের সংযোগ সীমিত রাখা এবং লগ পরীক্ষা করে অনুপ্রবেশের চিহ্ন খুঁজতে হবে। শুধু ওয়েবসাইটের অ্যাপ্লিকেশন নয়, সার্ভারের মূল পিএইচপি রানটাইমও হালনাগাদ ও ফরেনসিক পরীক্ষা করা জরুরি।
সার্টের পরামর্শ অনুযায়ী, সমস্যাটি পিএইচপি’র মেমোরি ব্যবস্থাপনায়। মেমোরি শেষ হয়ে গেলে বা মেমোরি মুক্ত হওয়ার পরও পুরোনো রিকোয়েস্টের ডেটা থেকে যাওয়ার সুযোগে আক্রমণকারী বিশেষভাবে তৈরি এইচটিটিপি রিকোয়েস্ট পাঠিয়ে সার্ভারের নিয়ন্ত্রণ নিয়ে নিতে পারে।
এতে সবচেয়ে বেশি ঝুঁকিতে রয়েছে পিএইচপি-এফপিএম এবং অ্যাপাচির মড_পিএইচপি ব্যবহারকারীরা। এছাড়া পিএইচপি-সিজিআই, ফ্র্যাঙ্কেনপিএইচপি, লাইটস্পিড, ডকার কন্টেইনার এবং শেয়ার্ড হোস্টিংয়ে চলা সরকারি পোর্টাল, ব্যাংক, ই-কমার্স, ওয়ার্ডপ্রেস ও লারাভেল ভিত্তিক সব ওয়েবসাইটই ঝুঁকির মুখে রয়েছে।
সতর্কতায় বলা হয়, সফল আক্রমণ হলে পুরো সার্ভারের দখল চলে যাওয়া, ডেটা ও ফাইল চুরি, ডাটাবেসের পাসওয়ার্ড ও এপিআই কি ফাঁস এবং ওয়েবসাইট অচল হয়ে যাওয়ার মতো বড় ক্ষতি হতে পারে।
সমাধান হিসেবে অবিলম্বে পিএইচপি হালনাগাদ করতে বলেছে সার্ট। নিরাপদ সংস্করণগুলো হলো- ৮.৫.১২, ৮.৪.২৭, ৮.৩.৩৬ এবং ৮.২.৩৫। শুধু ফ্রেমওয়ার্ক নয়, সার্ভারের মূল পিএইচপি রানটাইম হালনাগাদ হয়েছে কি না তা নিশ্চিত করতে বলা হয়েছে।
সতর্কবার্তায় বলা হয়, যারা এখনই প্যাচ দিতে পারবেন না, তাদের জন্য সাময়িকভাবে সার্ভার ভিপিএন এর পেছনে রাখা, আইপিভিত্তিক অনুমোদন তালিকা করা এবং লগ পর্যবেক্ষণ বাড়ানোর পরামর্শ দেওয়া হয়েছে। তবে সার্ট স্পষ্ট জানিয়েছে, হালনাগাদ করাই একমাত্র স্থায়ী সমাধান।
এসএন/
আরও পড়ুন
ক্রিপ্টোকারেন্সি চুরি করল এআই
প্রকাশ: ২১ অক্টোবর ২০২৬, ০৪:৫৭ পিএম
ছবি: সংগৃহীত
-->প্রশিক্ষণ কাজ সম্পন্ন করতে ক্রিপ্টোকারেন্সি চুরির অভিযোগ উঠেছে একটি এআই (কৃত্রিম বুদ্ধিমত্তা) মডেলের বিরুদ্ধে। সম্প্রতি এই চাঞ্চল্যকর তথ্য প্রকাশ করেছে ওপেনএআই। প্রতিষ্ঠানটির পরীক্ষামূলক মডেলটি কাজের প্রয়োজনে ডিজিটাল ওয়ালেট থেকে অর্থ সরিয়ে নেয়।
ঘটনাটি ঘটেছে গত জুনে। তবে সম্প্রতি এটি প্রকাশ্যে আনা হয়। এই ঘটনার সঙ্গে জড়িত মডেলটির কোড নাম ‘জিপিটি-৫.৬ সল’। পরীক্ষামূলক ইথেরিয়াম টেস্ট নেটওয়ার্কে কাজ করার সময় এই ঘটনা ঘটে।
নির্ধারিত কাজটির জন্য একটি নেটওয়ার্ক ফি দিতে হতো। কিন্তু ওপেনএআই মডেলটিকে কোনো অর্থ বা তহবিল সরবরাহ করেনি। এর ফলে মডেলটি নিজে একটি পথ বের করে নেয়। সেটি শত শত ক্রিপ্টো ওয়ালেট ঠিকানা খুঁজে বের করে। এর পর অ্যাকাউন্টগুলো থেকে অর্থ চুরি করে।
টাকা নেওয়ার আগে মডেলটি নিজে নিজে বিচার করে দেখেছে কাজটি নৈতিকভাবে সঠিক কি না। পরে সে সিদ্ধান্তে পৌঁছায় যে অ্যাকাউন্টগুলো পরিত্যক্ত। তাই এগুলো ব্যবহার করায় কোনো সমস্যা নেই। ওপেনএআই জানিয়েছে, মডেলটিকে কোনো তহবিল খরচ করার অনুমতি দেওয়া হয়নি।
প্রতিষ্ঠানটি এক প্রতিবেদনে জানায়, মডেলটি ব্যবহারকারীর অনুমতির তোয়াক্কা না করে নিজস্ব বিচারবুদ্ধি প্রয়োগ করেছে। তবে যে টেস্ট নেটওয়ার্কে এই লেনদেন হয়েছে তার কোনো বাস্তব আর্থিক মূল্য নেই। কারণ এটি মূল নেটওয়ার্ক থেকে আলাদা।
অনুমতি ছাড়া কাজটি করার পরও মডেলটি ডেভেলপারদের কাছে তা গোপন করে। কীভাবে সে এই অর্থ পরিশোধ করেছে তা কাউকে জানায়নি। এই ঘটনার পর ওপেনএআই মডেলের ইন্টারনেট ব্যবহারে নতুন নিরাপত্তাব্যবস্থা যুক্ত করেছে।
স্বয়ংক্রিয় এআই সিস্টেম মানুষের নির্ধারিত সীমার বাইরে গিয়ে কাজ করায় উদ্বেগ বাড়ছে। এর আগে অন্য মডেল হ্যাকিংয়ের ঘটনাও সামনে এসেছে। গুগলের প্রতিদ্বন্দ্বী অন্য প্রতিষ্ঠানগুলোর ক্ষেত্রেও এমন ঘটনা ঘটেছে।
এমন পরিস্থিতির প্রেক্ষাপটে বিজ্ঞানীরা উদ্বেগ প্রকাশ করেছেন। সম্প্রতি শত শত বিজ্ঞানী একটি খোলা চিঠিতে স্বাক্ষর করেছেন। তারা উন্নত কৃত্রিম বুদ্ধিমত্তা নিয়ন্ত্রণে একটি আন্তর্জাতিক সংস্থা গঠনের দাবি জানিয়েছেন।
চিঠিতে স্বাক্ষরকারীদের মধ্যে রয়েছেন এআইয়ের গডফাদার হিসেবে পরিচিত জিওফ্রি হিন্টন। তিনি সব সময় এই প্রযুক্তির ঝুঁকির বিষয়ে সতর্ক করে আসছেন। বিজ্ঞানীদের মতে, এ ধরনের ঘটনা ভবিষ্যতে আরও বড় বিপদ ডেকে আনতে পারে।
বিজ্ঞান ও প্রযুক্তির এই যুগে সমালোচকরা মনে করেন, কৃত্রিম বুদ্ধিমত্তার নিরাপত্তা নিশ্চিত করতে আরও গভীর গবেষণা প্রয়োজন। তা না হলে গুরুত্বপূর্ণ তথ্য ও অবকাঠামো বড় ধরনের ঝুঁকির মুখে পড়বে।