
Interview
Sicherheitslücke bei PHP "Kleine Schäden können zu erheblichen Kosten führen"
Stand: 22.10.2026 • 14:02 Uhr
Die PHP-Sicherheitslücke betrifft auch zahlreiche Unternehmen und deren Websites. Auch in Deutschland. Was das für die Wirtschaft bedeutet, erklärt IT-Sicherheitsexperte Thorsten Holz.
tagesschau.de: Welcher Schaden kann durch die aktuelle Sicherheitslücke entstehen?
Thorsten Holz: Eine seriöse Schadenssumme lässt sich derzeit noch nicht beziffern. Das Besondere an dieser Schwachstelle ist nicht der Schaden durch einen einzelnen Angriff, sondern die große Zahl potenziell betroffener Systeme. Wenn eine solche Lücke automatisiert ausgenutzt wird, können sich auch vergleichsweise kleine Schäden pro betroffenem Unternehmen zu erheblichen Kosten summieren.
Zur Person
Thorsten Holz ist wissenschaftlicher Direktor am Max-Planck-Institut für Sicherheit und Privatsphäre (MPI-SP).Seine Forschungsarbeiten umfassen das gesamte Spektrum der Systemsicherheit. In den letzten Jahren haben sich Holz und sein Team auf die systematische Identifizierung, Analyse und Minderung von Sicherheitslücken in modernen Computerumgebungen konzentriert.
Große Konzerne in der Regel besser aufgestellt
tagesschau.de: Wie gut sind deutsche Firmen auf eine solche Sicherheitslücke vorbereitet?
Holz: An dieser Stelle lässt sich kein pauschales Urteil darüber fällen, wie gut deutsche Unternehmen insgesamt damit umgehen. Denn es kommt entscheidend darauf an, wie schnell die Firmen reagieren. Sie müssen, um die Sicherheitslücken schließen zu können, schnell sogenannte Patches einspielen. Diese funktionieren wie ein Sicherheitsupdate bei Windows.
Bei großen Konzernen mit mehr Anwendungen ist der Aufwand zwar höher. Sie haben aber in der Regel auch ganze Teams, die sich um die IT-Sicherheit kümmern und schneller agieren können. Anders ist es häufig etwa bei kleineren Unternehmen, die zwar nur eine Webseite betreiben, für die aber vielleicht nur ein einzelner Mitarbeiter zuständig ist.
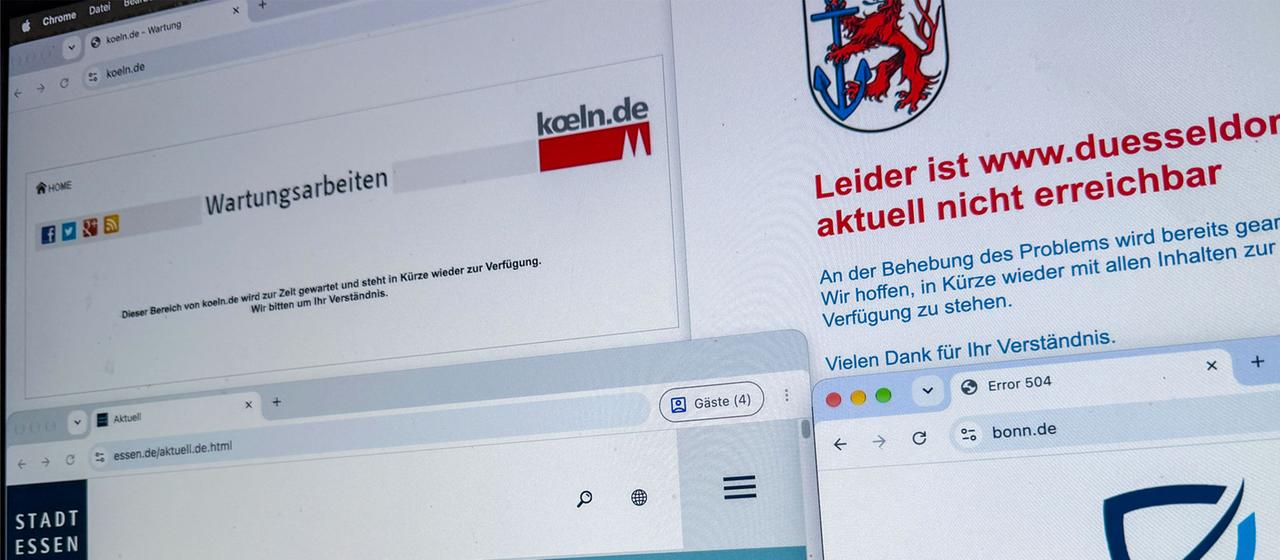
Zahlreiche Behörden, Hochschulen und Unternehmen haben ihre Systeme vorsorglich abgeschaltet, um Lücken in Ruhe schließen zu können. Das Bundesamt für Sicherheit in der Informationstechnik hat entsprechend dringend reagiert und eine Warnung herausgegeben.
Installation dauert nur ein paar Minuten
tagesschau.de: Wie schnell kann eine solche Lücke behoben werden, wenn sie gefunden wurde?
Holz: Ein Unternehmen mit vollständigem Asset-Inventar und automatisiertem Patch-Management kann relativ schnell reagieren. Dann dauert die Installation des Patches nur ein paar Minuten.
tagesschau.de: Welche Kosten entstehen, um die Sicherheitslücke zu beheben?
Holz: Die Software selbst zu aktualisieren, ist nicht teuer, weil die Software kostenlos ist. Teuer wird es, wenn ein Unternehmen zunächst herausfinden muss, wo überall verwundbare PHP-Versionen laufen, wenn alte Anwendungen mit einer neuen Version nicht kompatibel sind oder wenn geprüft werden muss, ob ein Angreifer bereits im System war.
Verbraucher indirekt betroffen
tagesschau.de: Sind auch Verbraucher von der Sicherheitslücke betroffen?
Holz: Verbraucher sind nicht direkt betroffen, da PHP typischerweise auf Servern eingesetzt wird. Indirekte Folgen sind aber möglich: Websites oder Online-Dienste können aus Sicherheitsgründen vorübergehend abgeschaltet werden. Bei einer erfolgreichen Kompromittierung könnten außerdem personenbezogene Daten oder Zugangsinformationen gestohlen oder Webseiten manipuliert werden.
Auch Banken können grundsätzlich verwundbare PHP-Systeme betreiben. Ob Online-Banking oder Kernbankensysteme betroffen sind, hängt jedoch davon ab, wo PHP eingesetzt wird, wie die Systeme vom restlichen Netz getrennt sind und wie schnell Sicherheitsupdates eingespielt werden.
Welche Rolle KI spielt
tagesschau.de: Welche Rolle spielt Künstliche Intelligenz beim Entdecken und Schließen solcher Sicherheitslücken?
Holz: Interessant ist, dass wir hier möglicherweise einen Vorgeschmack darauf sehen, wie sich IT-Sicherheit durch KI verändert. Die Lücke wurde von GPT 5.6 Sol gefunden. KI-Systeme können Sicherheitslücken schnell finden und Verteidigern dabei helfen, sie zu schließen.
Gleichzeitig können Angreifer dieselben Fähigkeiten nutzen, um veröffentlichte Patches innerhalb kurzer Zeit zu analysieren und Angriffe zu automatisieren. Denn durch die Veröffentlichung eines Patches, der eine Sicherheitslücke schließt, werden indirekt immer auch Informationen darüber veröffentlicht, wo diese Sicherheitslücke ist. Dadurch schrumpft das Zeitfenster, in dem Unternehmen nach der Veröffentlichung einer kritischen Schwachstelle reagieren können.
"Müssen mit solchen Lücken leben"
tagesschau.de: Was lässt sich für die Zukunft aus dieser Entdeckung lernen?
Holz: Wir müssen uns darüber im Klaren sein, dass wir mit solchen Lücken leben müssen - das tun wir im Übrigen schon die ganze Zeit. Allerdings zeigt das noch einmal mehr, wie wichtig gute Vorbereitung bei der IT-Sicherheit ist. Denn je besser man auf eine solche Sicherheitslücke vorbereitet ist, desto schneller kann man agieren, um sie auch schließen zu können. Gerade in einer so digitalen Welt ist es also wichtig, die Sicherheit immer im Blick zu haben.
Das Interview führte Lilli-Marie Hiltscher, ARD-Finanzredaktion für tagesschau.de.