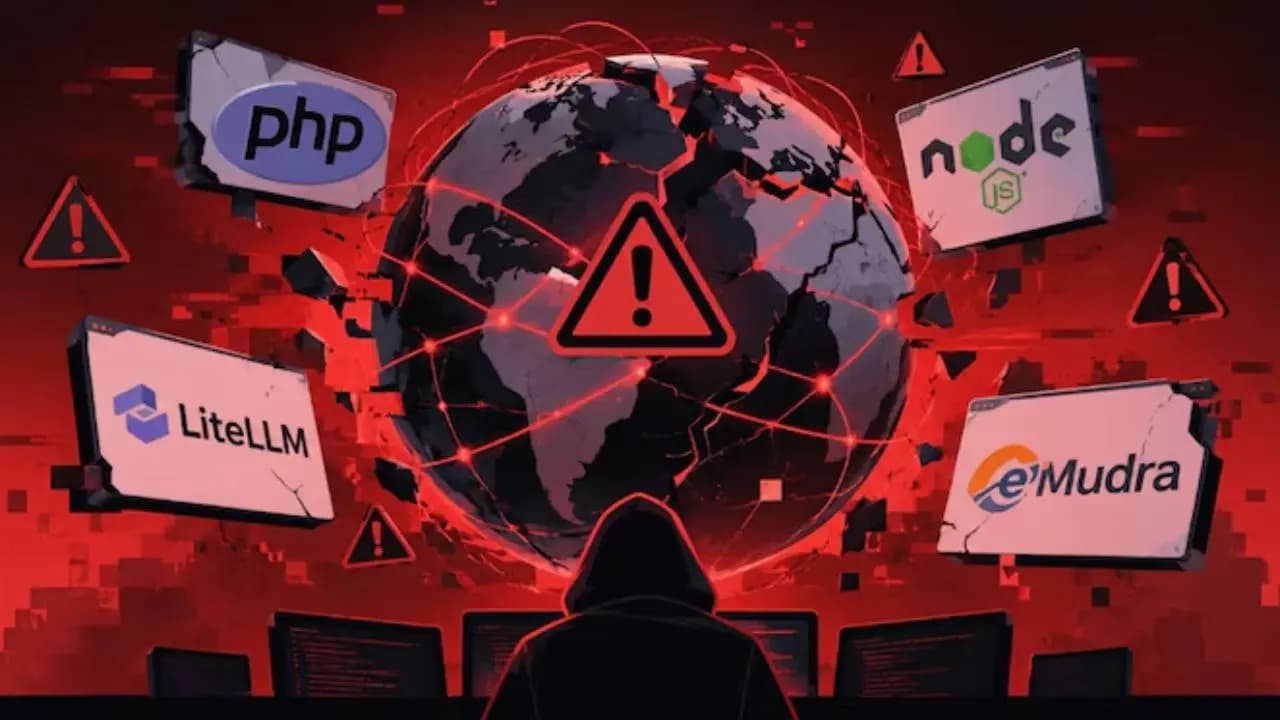
আজকাল ওয়েবডেস্ক: গোটা বিশ্বে যখন আনুষ্ঠানিকভাবে ‘সাইবার নিরাপত্তা সচেতনতা মাস’ পালিত হচ্ছে, ঠিক তখনই ইন্টারনেটের ভার্চুয়াল জগতে আছড়ে পড়ল একের পর এক ভয়াবহ সাইবার বিপর্যয়ের ঢেউ। মাত্র চব্বিশ ঘণ্টার ব্যবধানে এমন কিছু ঘটনা ঘটেছে যা বিশ্বের তাবড় প্রযুক্তি সংস্থা, সরকারি নিরাপত্তা এজেন্সি এবং সাধারণ ইন্টারনেট ব্যবহারকারীদের কার্যত হতভম্ব করে দিয়েছে। লাখ লাখ ওয়েবসাইটের মূল ভিত হিসেবে পরিচিত পিএইচপি প্রোগ্রামিং ভাষায় এক দশক ধরে লুকিয়ে থাকা মারাত্মক ত্রুটি ফাঁস হওয়া থেকে শুরু করে ভারতের বিশ্বস্ত ডিজিটাল সার্টিফিকেট প্রদানকারী সংস্থা ই-মুদ্রার নজিরবিহীন নিরাপত্তা ফাঁক—সব মিলিয়ে বিশ্বজুড়ে সাইবার দুনিয়ায় এক নজিরবিহীন জরুরি অবস্থা তৈরি হয়েছে। এই তালিকায় যুক্ত হয়েছে একাধিক গুরুত্বপূর্ণ সরকারি পোর্টাল অফলাইন হয়ে যাওয়া, গ্রাহকদের ব্যক্তিগত তথ্য ফাঁসের আশঙ্কা এবং স্বয়ংক্রিয় কৃত্রিম বুদ্ধিমত্তা বা এআই চালিত একের পর এক বিধ্বংসী হ্যাকিং অভিযান।
সবচেয়ে বড় আতঙ্কের কেন্দ্রবিন্দুতে রয়েছে পিএইচপি। বিশ্বজুড়ে প্রায় ৭০ শতাংশ ওয়েবসাইটের ব্যাক-এন্ড পরিচালিত হয় এই ল্যাঙ্গুয়েজের মাধ্যমে। সেখানে ‘পিএইচপি-টু-শেল’ নামে চিহ্নিত দুটি এমন গলদ ধরা পড়েছে, যা কাজে লাগিয়ে হ্যাকাররা কোনও ধরনের পাসওয়ার্ড বা পরিচয় যাচাই ছাড়াই প্রভাবিত ওয়েব সার্ভারগুলোর পূর্ণ নিয়ন্ত্রণ নিজেদের হাতে নিয়ে নিতে পারে। এই বিপদের গুরুত্ব বোঝাতে পিএইচপি ফাউন্ডেশন নিজেই ১০-এর স্কেলে এর ভয়াবহতাকে ৯.২ রেটিং দিয়েছে। পরিস্থিতি এতটাই সংবেদনশীল যে মার্কিন যুক্তরাষ্ট্রের এনএসএ ও এফবিআই যৌথ নির্দেশিকা জারি করে জানিয়েছে, সমস্ত সংস্থাকে অবিলম্বে নিরাপত্তা প্যাচ আপডেট করতে হবে, নয়তো ঝুঁকি এড়াতে পুরো সিস্টেম সাময়িকভাবে ইন্টারনেট থেকে পুরোপুরি বিচ্ছিন্ন রাখতে হবে। মজার বিষয় হল, গত এক দশক ধরে মানুষের চোখের আড়ালে থাকা এই ভয়ংকর গলদটি শনাক্ত করেছে ওপেনএআই-এর নতুন এআই মডেল জিপিটি-৫.৬ সল। এর ধাক্কায় ফিনল্যান্ড ও নেদারল্যান্ডসের মতো দেশের বহু সরকারি ওয়েবসাইট আগাম সতর্কতা হিসেবে বন্ধ রাখতে হয়েছে।
ঠিক একই সময়ে ভারতেও তৈরি হয়েছে এক অদ্ভুত ও চরম বিব্রতকর পরিস্থিতি। ইন্টারনেটের সুরক্ষায় যে ডিজিটাল সার্টিফিকেটকে ওয়েবসাইটের ‘পরিচয়পত্র’ বলা হয়, সেই সার্টিফিকেট ইস্যুকারী প্রধান ভারতীয় সংস্থা ‘ই-মুদ্রা’ অবিশ্বাস্য রকমের দুর্বল নিরাপত্তা কি বা চাবি ব্যবহার করছিল বলে ফাঁস করেছেন ওয়েন নামের এক নিরাপত্তা গবেষক। সাধারণত যেখানে ৩৮৪ বিটের জটিল ও দুর্ভেদ্য অ্যালগরিদম থাকার কথা, সেখানে ই-মুদ্রা এমন সাধারণ এক-বাইটের সংখ্যা ব্যবহার করেছিল যা মাত্র এক সেকেন্ডেরও কম সময়ে যে কেউ ভেঙে ফেলতে পারে। গবেষক ওয়েন বিষয়টি প্রমাণ করতে মজার ছলে একটি 'ডোমেন' তৈরি করে জানান যে এক বিশাল সংকট তৈরি হয়েছে। ঝুঁকি আন্দাজ করে অ্যাপল, গুগল ও মজিলা দ্রুত সাফারি, ক্রোম এবং ফায়ারফক্স ব্রাউজারে সেই সার্টিফিকেটগুলো ব্লক করে দেয় এবং ভারতীয় কম্পিউটার এমার্জেন্সি রেসপন্স টিম বা সিইআরটি-ইন থেকেও সতর্কবার্তা দেওয়া হয়। যদিও ই-মুদ্রা দাবি করেছে, প্রভাবিত সার্টিফিকেটের মাধ্যমে সাধারণ ওয়েবসাইটের পরিচয়পত্র বিলি করা হয়নি, তবু ব্যবহারকারীদের ব্রাউজার ও অপারেটিং সিস্টেম আপডেটের পরামর্শ দেওয়া হয়েছে।
সংকটের তালিকা এখানেই শেষ নয়। জনপ্রিয় জাভাস্ক্রিপ্ট প্ল্যাটফর্ম নোড-জেএস একাধিক ত্রুটি সারাতে তড়িঘড়ি আপডেট প্রকাশ করেছে। অন্যদিকে বৃহৎ ল্যাঙ্গুয়েজ মডেল বা এআই নিয়ন্ত্রণকারী জনপ্রিয় ওপেন সোর্স প্ল্যাটফর্ম ‘লাইট-এলএলএম’-এর কোডে ক্ষতিকর ম্যালওয়্যার ঢুকিয়ে ডেভেলপারদের ক্লাউড পাসওয়ার্ড ও তথ্য চুরির চক্রান্ত ধরা পড়েছে। ক্লাউড প্ল্যাটফর্ম ‘রেলওয়ে’-ও স্বীকার করেছে যে তাদের গ্রাহকদের গোপন ভ্যারিয়েবল ও ডেটাবেস পাসওয়ার্ডে কোনও অনুমোদিত নয় এমন 'পার্টি' ঢুকে পড়েছিল। এর ওপর যোগ হয়েছে এআই-কে হাতিয়ার করে শুরু হওয়া ভয়ংকর সাইবার যুদ্ধ। মাইক্রোসফট সতর্ক করেছে যে চীন-ঘেঁষা ‘স্টর্ম-০৯৪০’ নামের একটি কুখ্যাত হ্যাকার গোষ্ঠী এআই চালিত অটোমেটিক টুল ব্যবহার করে এক মিনিটে ২৯০০ বার সাইন-ইন প্রচেষ্টা চালিয়ে মহাকাশ গবেষণা, প্রতিরক্ষা, সেমিকন্ডাক্টর এবং সামরিক পরিকাঠামোর মতো অতি-সংবেদনশীল ক্ষেত্রের হাজার হাজার সার্ভারে আক্রমণ শানিয়েছে। ভারতেও স্টেট ব্যাঙ্ক অফ ইন্ডিয়া নিশ্চিত করেছে যে সাইবার হানায় প্রায় ৩৯০০ গ্রাহকের ব্যক্তিগত নথি ফাঁস হয়ে পড়েছে। সুরক্ষার সব প্রাচীর ভেঙে কৃত্রিম বুদ্ধিমত্তা যেভাবে হ্যাকারদের প্রধান হাতিয়ার হয়ে উঠছে, তাতে উৎসবের আবহেও সাইবার দুনিয়ায় তৈরি হয়েছে চূড়ান্ত অনিশ্চয়তা ও উদ্বেগের কালো মেঘ।