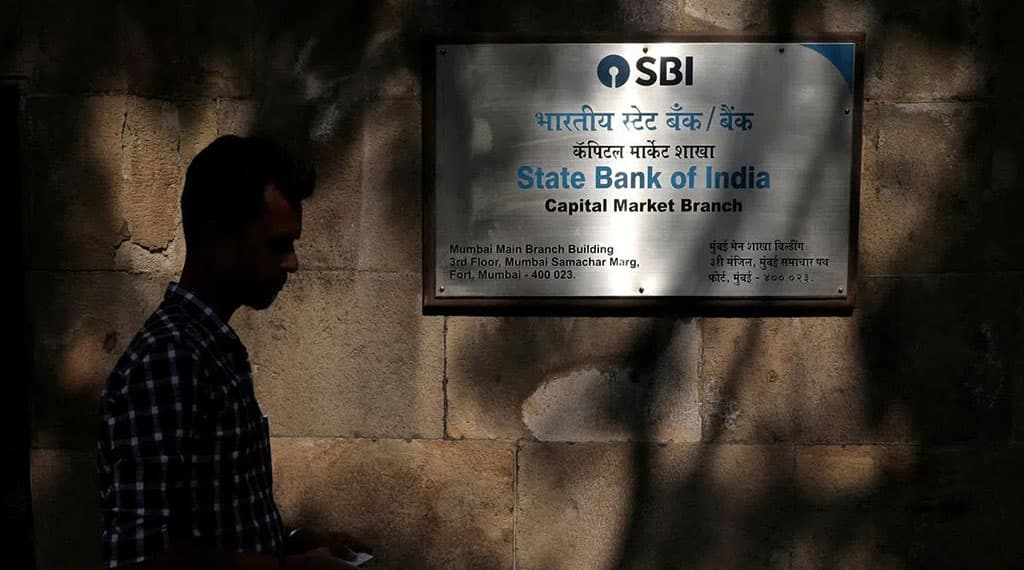
সাইবার হামলার শিকার হয়েছে ভারতের বৃহত্তম রাষ্ট্রীয় মালিকানাধীন ব্যাংক স্টেট ব্যাংক অব ইন্ডিয়া (এসবিআই)। এতে ব্যাংকটির প্রায় ৪ হাজার গ্রাহকের ব্যক্তিগত তথ্য ফাঁস হয়ে ডার্ক ওয়েবে ছড়িয়ে পড়েছে। ঘটনাটির তদন্তও শুরু করেছে ব্যাংক কর্তৃপক্ষ।
গত বুধবার স্টক এক্সচেঞ্জে দেওয়া এক নথিতে এসবিআই জানায়, প্রাথমিক তদন্তে ডার্ক ওয়েবে থাকা প্রায় ৩ লাখ ৭৫ হাজার রেকর্ড পরীক্ষা করা হয়েছে। এর মধ্যে প্রায় ৪ হাজার রেকর্ডে ব্যাংকের গ্রাহকদের ব্যক্তিগত তথ্য পাওয়া গেছে।
ফাঁস হওয়া তথ্যের মধ্যে গ্রাহকদের নাম, নিবন্ধিত মোবাইল নম্বর, জন্মতারিখ, ই-মেইল ও আবাসিক ঠিকানা রয়েছে। এ ছাড়া সংশ্লিষ্ট শাখা ও গ্রাহক শনাক্তকরণ নম্বর এবং ঋণ ও ঋণসংক্রান্ত আবেদন বা ‘লিড’ রেকর্ডের তথ্যও এতে রয়েছে বলে জানিয়েছে ব্যাংকটি।
তথ্যগুলো কীভাবে ডার্ক ওয়েবে পৌঁছেছে এবং এর পরিধি কতটা—তা নির্ধারণে বিস্তারিত তদন্ত চলছে বলে জানিয়েছে এসবিআই। গ্রাহক ও ব্যাংকের সম্ভাব্য ঝুঁকিও মূল্যায়ন করা হচ্ছে।
তবে এসবিআই বলেছে, এই ঘটনায় ব্যাংকের মূল কার্যক্রম, আর্থিক কর্মদক্ষতা বা ব্যবসার ধারাবাহিকতায় কোনো প্রভাব পড়েনি।
ব্লুমবার্গের প্রতিবেদনে বলা হয়েছে, ব্যাংকিং খাতে ডিজিটাল সেবা সম্প্রসারণ এবং গ্রাহকের সংবেদনশীল তথ্যের পরিমাণ বাড়ার সঙ্গে সঙ্গে সাইবার নিরাপত্তার ঝুঁকিও বাড়ছে। ভারতের ব্যাংকিং খাতে সাম্প্রতিক সময়ে এ ধরনের তথ্য ফাঁসের ঘটনা এটাই প্রথম নয়।
চলতি বছরের জুলাইয়ে রাষ্ট্রীয় মালিকানাধীন ব্যাংক অব বরোদাও একই ধরনের তথ্য ফাঁসের কথা বলেছিল।
গ্র্যান্ট থর্নটন ভারতের অংশীদার বিবেক আইয়ার বলেন, ডিজিটালাইজেশন ও কৃত্রিম বুদ্ধিমত্তার ব্যবহারের কারণে আর্থিক খাতে প্রযুক্তিগত পরিবর্তন দ্রুত হচ্ছে। ফলে সাইবার হামলার ক্ষেত্রও ক্রমাগত পরিবর্তিত হচ্ছে। আর্থিক প্রতিষ্ঠানগুলোর শুধু সাইবার নিরাপত্তা জোরদার করলেই হবে না, তাদের নিরাপত্তা কার্যক্রম পরিচালনাকেন্দ্রও শক্তিশালী করতে হবে।
ভারতের কেন্দ্রীয় ব্যাংক রিজার্ভ ব্যাংক অব ইন্ডিয়া (আরবিআই) দীর্ঘদিন ধরে ব্যাংকগুলোকে সাইবার ঝুঁকি সম্পর্কে সতর্ক করে আসছে। আরবিআই পরিচালিত সম্প্রতি এক জরিপে দেখা গেছে, দেশটির প্রায় এক-তৃতীয়াংশ ব্যাংক ও আর্থিক প্রতিষ্ঠান বিগত বছরের তুলনায় সাইবার ঝুঁকি বৃদ্ধি পাওয়ার কথা স্বীকার করেছে।